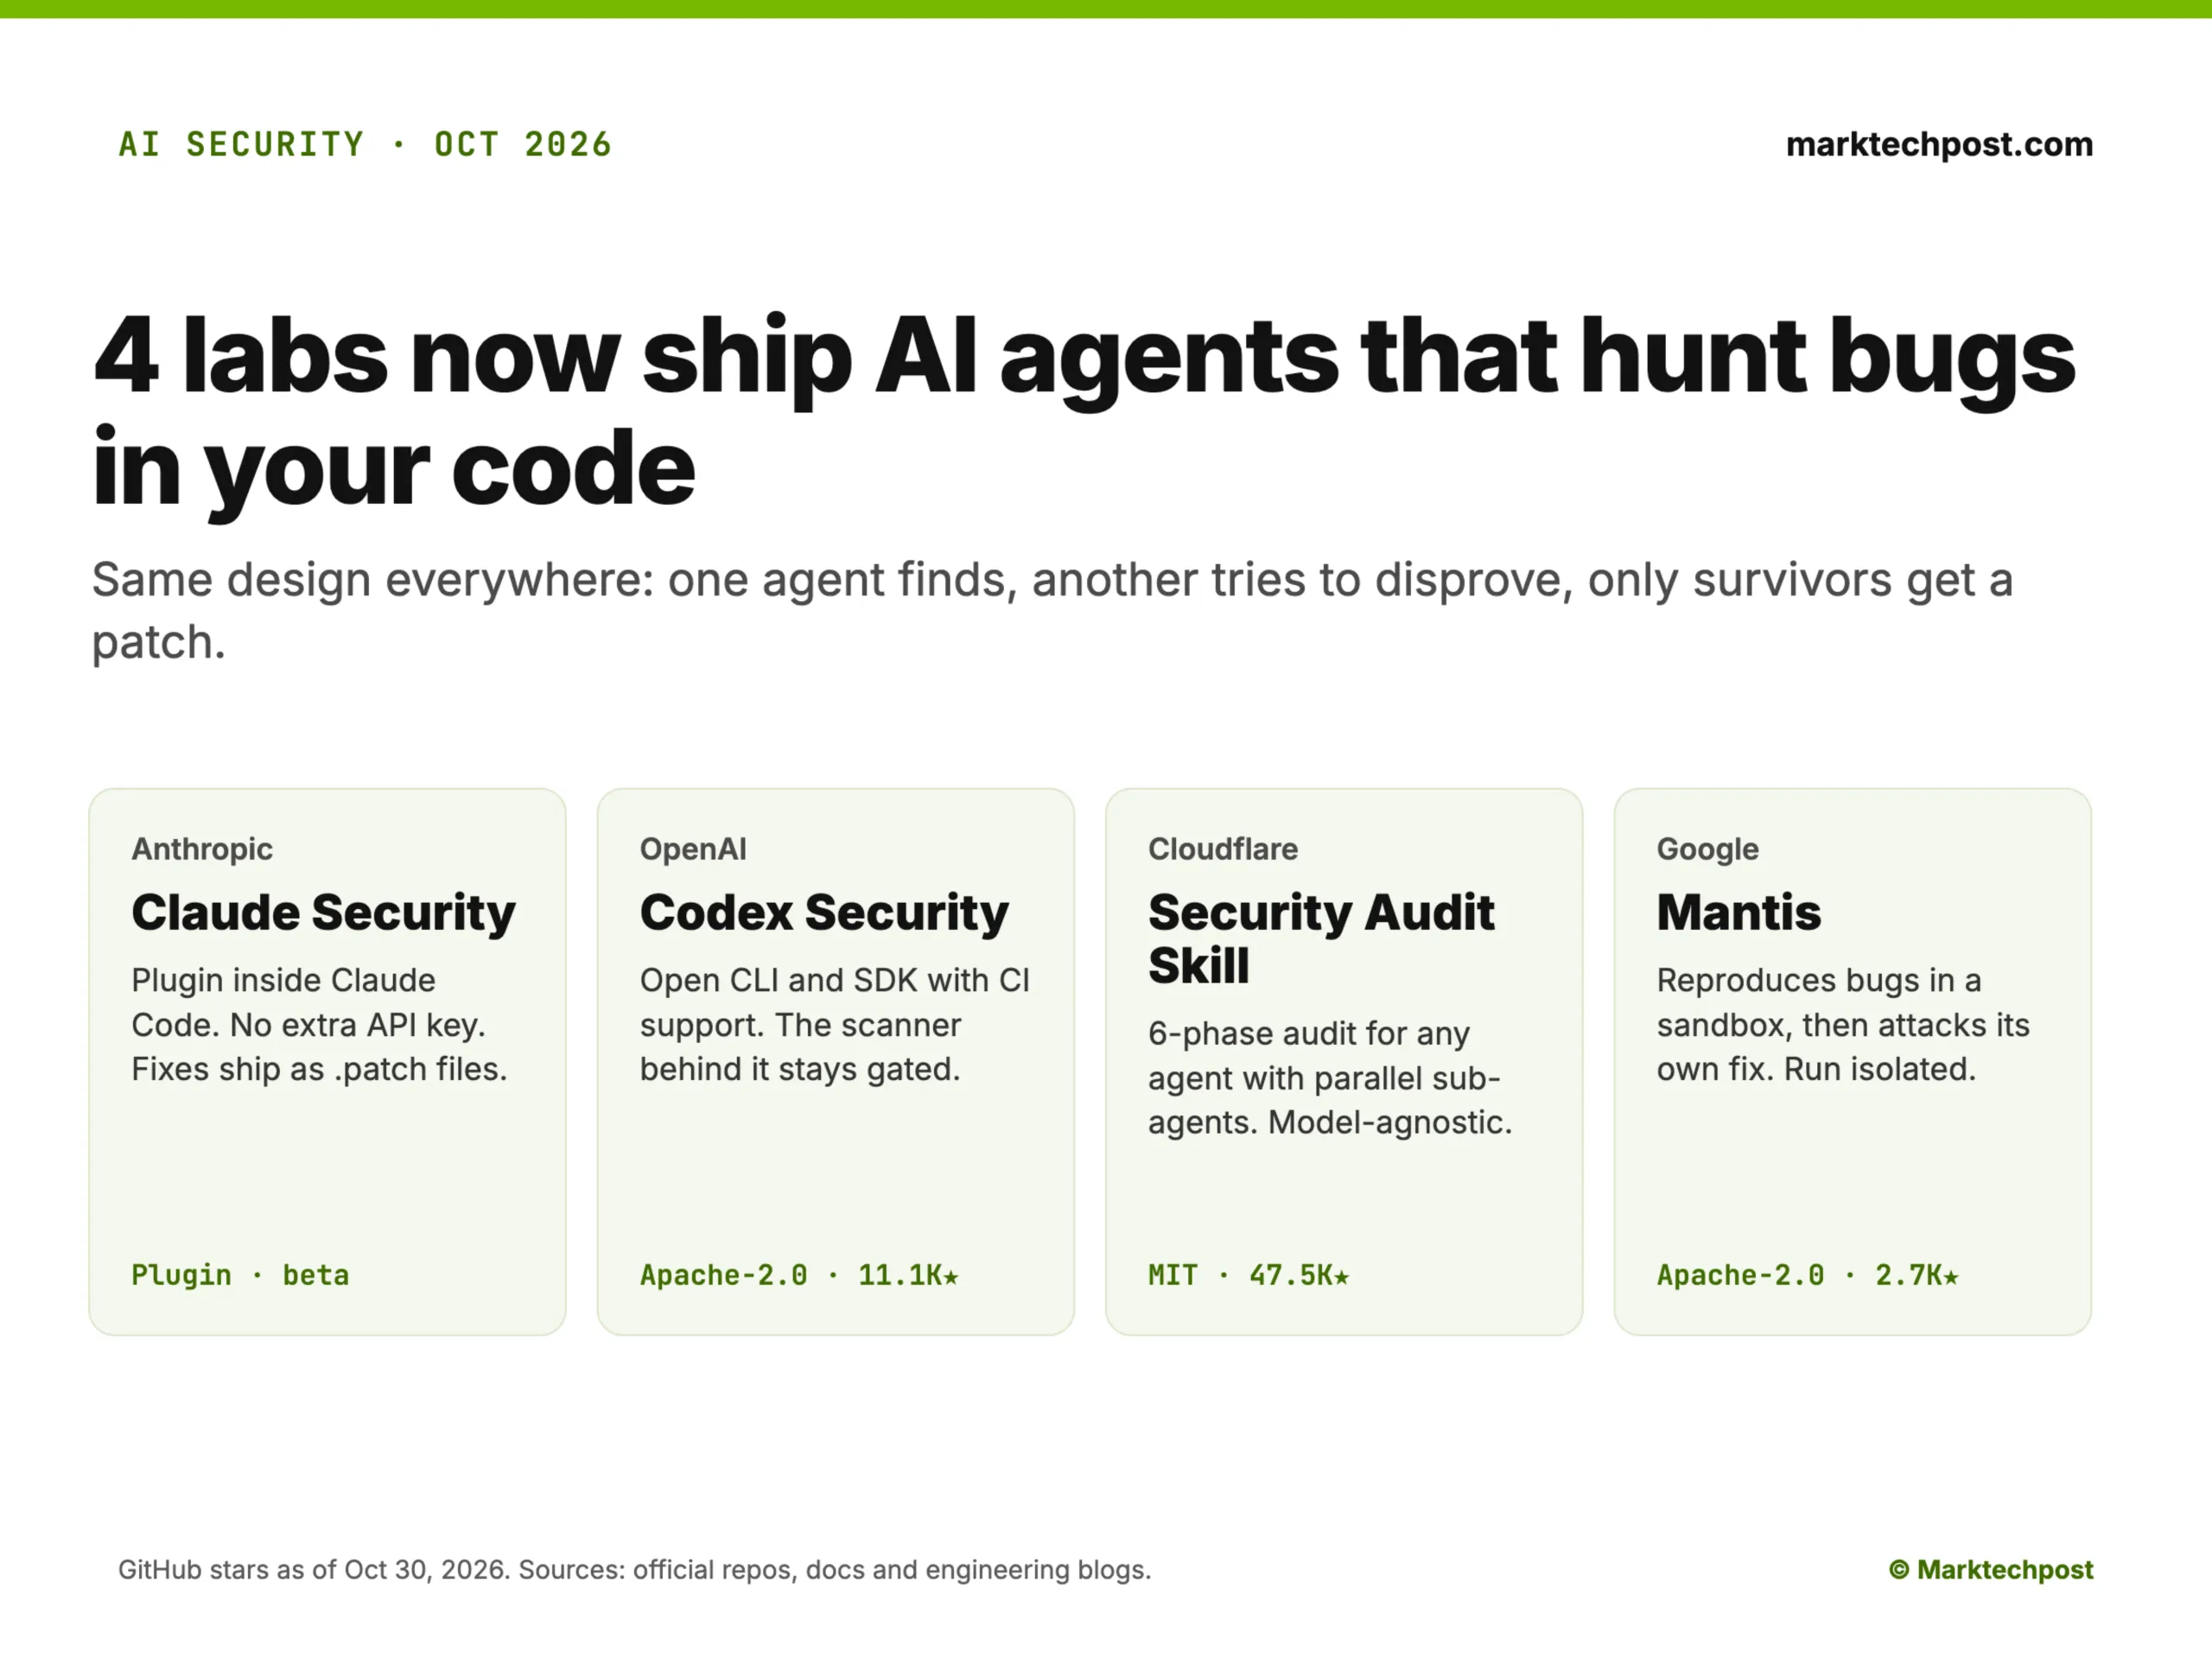
A indústria de segurança de software está atravessando uma mudança de paradigma fundamental. O surgimento de agentes de Inteligência Artificial (IA) projetados especificamente para a descoberta e remediação de vulnerabilidades marca a transição de ferramentas de análise estática passivas para sistemas autônomos capazes de raciocínio complexo. Recentemente, Anthropic, OpenAI, Google e Cloudflare apresentaram suas respectivas soluções, cada uma utilizando Modelos de Linguagem de Grande Escala (LLMs) para fechar o ciclo entre a detecção de um bug e sua correção definitiva.
A Inovação: O Ciclo de Descoberta e Correção Autônoma
A grande inovação não reside apenas na capacidade de identificar falhas, mas na implementação de um loop iterativo conhecido como “Find, Disprove, then Patch” (Encontrar, Refutar e Corrigir). Tradicionalmente, ferramentas de SAST (Static Application Security Testing) geravam um volume massivo de falsos positivos, sobrecarregando equipes de segurança. Os novos agentes de IA, no entanto, utilizam capacidades de raciocínio para tentar “refutar” a vulnerabilidade encontrada. Se o agente não consegue provar que a falha é inofensiva através de simulações ou análise de contexto, ele assume que o risco é real e procede para a geração de um patch (correção).
Essa abordagem reduz drasticamente o ruído analítico. Ao contrário das ferramentas legadas que dependem de assinaturas de padrões de código, esses agentes utilizam redes neurais para compreender a semântica e a lógica do fluxo de dados, permitindo a identificação de vulnerabilidades lógicas complexas que antes exigiam auditoria humana exaustiva.
Arquiteturas Comparadas: Diferenciais Técnicos
Embora compartilhem o mesmo objetivo, as arquiteturas variam significativamente. O Claude (Anthropic) destaca-se pela sua janela de contexto expandida e ênfase em segurança constitucional, o que o torna particularmente eficaz na análise de repositórios inteiros para entender dependências cruzadas. Já o Codex/o1 (OpenAI) foca no raciocínio de cadeia de pensamento (Chain-of-Thought), permitindo que o agente planeje múltiplos passos de exploração antes de sugerir uma correção.
O Mantis, do Google, integra-se profundamente ao ecossistema de infraestrutura da empresa, focando em vulnerabilidades de nuvem e configurações incorretas que podem levar a vazamentos de dados em larga escala. Por fim, a solução da Cloudflare opera na borda (edge), tentando interceptar e mitigar explorações em tempo real enquanto o código vulnerável ainda está sendo corrigido no backend. Além desses quatro gigantes, o mercado vê a ascensão de ferramentas como o Greptile e o Sweep, que focam na manutenção contínua de dívida técnica de segurança.
Impacto Prático e o Futuro do Desenvolvimento
Para a indústria, o impacto imediato é a aceleração do ciclo de vida de desenvolvimento de software (SDLC). Programadores agora contam com um “revisor de segurança” que trabalha em tempo real, sugerindo correções antes mesmo do código ser submetido a um pull request. Isso democratiza a segurança cibernética, permitindo que pequenas empresas, que não possuem recursos para contratar grandes equipes de Red Teaming, mantenham padrões de segurança de nível empresarial.
Para a sociedade, a automação da defesa cibernética é uma resposta necessária ao aumento de ataques orquestrados também por IA. No entanto, surge um desafio ético e técnico: a corrida armamentista. À medida que os agentes de defesa se tornam mais sofisticados, os agentes de ataque (IA ofensiva) também evoluem. A eficácia dessas ferramentas dependerá da capacidade dos modelos em evitar alucinações — situações onde a IA sugere um patch que, embora pareça correto, introduz uma nova vulnerabilidade ou quebra a funcionalidade do sistema. O futuro da cibersegurança não será mais sobre quem tem o melhor firewall, mas sobre quem possui o agente de IA com o raciocínio mais preciso e rápido.
- Via: AI Security Agents Compared: Claude, Codex, Mantis, Cloudflare – MarkTechPost.
Sobre a Redação
A Redação QOrigin é o núcleo de jornalismo científico do QOrigin News, dedicado a transformar pesquisas acadêmicas de fronteira em análises aprofundadas sobre computação quântica, física, exploração espacial e arquitetura de sistemas avançados.